健康 AI 的能力上限,取决于它能拿到多少数据。但数据拿得越多,责任越重。这件事在 2026 年已经从“合规部门的议题”变成了“产品设计的前置条件”。
个人健康数据的授权,本质上要回答三个问题:谁能拿到、怎么用、用完怎么办。
一、健康数据为什么特殊
在个人信息保护法框架下,医疗健康信息属于敏感个人信息,处理时需要单独同意,并具备特定目的与充分必要性。
这不是形式要求。健康数据一旦泄露,后果无法撤回:它可能影响就业、保险投保与社交关系,而且几乎没有“补救”的可能。
健康数据之所以被单列为敏感个人信息,是因为它的泄露后果不可逆。手机号泄露可以换号,密码泄露可以改密码,但一份带有诊断、用药与基因信息的档案泄露之后,无法“重置”。
二、数据到底从哪里来
用户的健康数据高度分散:医院的电子病历、体检机构的报告、穿戴设备的连续监测、家用血糖血压计、购药与问诊记录。
每一类数据的持有方不同,授权链条也各自独立。用户往往只知道“我授权过某个 App”,却不知道这份数据后来流向哪里。这就是当前最大的信息不对称。
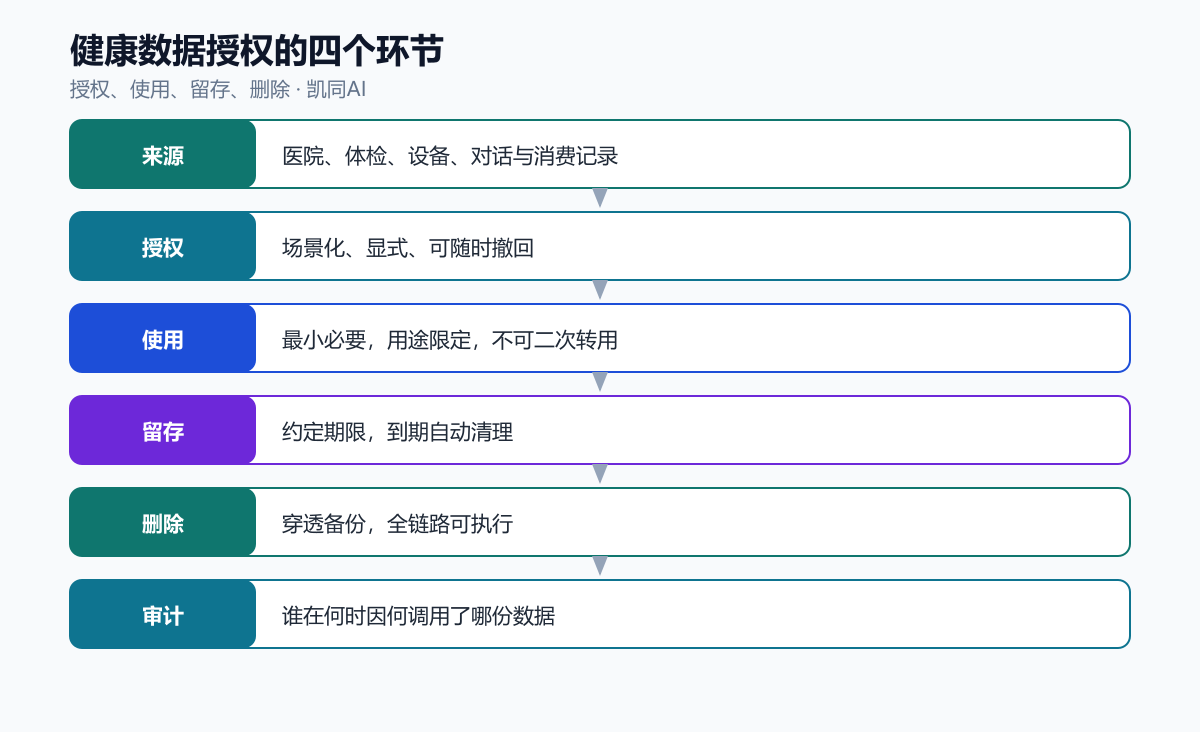
数据来源的分散程度远超想象:医院电子病历、体检机构报告、可穿戴设备、家用检测设备、购药记录、健康 App 的对话记录,甚至外卖与健身消费。这些数据分属不同主体,授权链条彼此独立,用户很难知道自己被谁拿到了什么。
三、三种授权模式
| 模式 | 特点 | 适用场景 |
|---|---|---|
| 一次性总授权 | 勾选一次,长期有效 | 边界模糊,风险最高 |
| 场景化授权 | 为具体服务申请必要数据 | 健康管理、保险合作 |
| 单次临时授权 | 用完即失效 | 单次评估、报告解读 |
场景化授权是最现实的选择。它让用户知道“这次授权是为了做什么”,也让撤回变得有意义。
三种授权模式里,场景化授权最符合健康业务的实际:不是为了“未来可能的需要”一次性拿到全部权限,而是在具体服务发生时,只为该服务申请必要的数据。用户理解成本低,撤回也更有意义。
四、谁能拿到,拿到多少
能拿到数据的主体通常有三类:用户本人、提供服务的机构、以及经用户授权的第三方。第三类最容易出问题,因为它常常嵌套在冗长的协议里。
最小必要原则是判断标准:如果去掉这项数据,服务是否仍然成立?如果不成立,才有理由索取。
最小必要原则在实践中经常被违反。一个做体重管理的产品要读取用户的全部病历,显然超出了服务所需。判断标准其实很简单:如果去掉这项数据,服务是否仍然成立。
五、用完怎么办
数据生命周期里,最容易被忽略的是“结束”。留存多久、到期是否清理、用户要求删除时能否穿透备份,这三件事决定了数据治理的真实水平。
另一个常被回避的问题是二次使用。把健康数据用于模型训练、产品优化或对外合作,都需要重新获得授权,而不是包含在最初的那一次勾选里。
删除权在健康场景里最难落实。数据往往散落在多个系统与备份中,删除请求需要穿透整条链路。能不能做到“说删就删”,是检验一家公司数据治理水平的硬指标。
六、凯同的数据边界
凯同AI的业务集中在健康经营与健康管理,不涉及诊疗行为。这个定位决定了我们不需要、也不去索取完整的病历数据。
在系统层面,我们做了四件事:按场景分层授权、按角色分配权限、按用途限定调用、按周期审计留痕。企业客户的员工数据默认脱敏,只输出群体层面的报告。
我们也明确一条原则:不做健康数据的买卖。数据是我们提供服务的原料,不是可以单独售卖的资产。
七、判断
未来两年,数据授权体验会成为健康产品的核心竞争力之一。用户会越来越清楚地知道自己的数据值多少钱、被谁用了、能不能收回。
需要说明的是,以上讨论属于健康管理与经营效率范畴:不做诊断、不调整用药,遇到指标异常或急症,仍应由医生判断并及时转诊。
能把这套机制做得透明、可操作的公司,会获得一种难以复制的优势:信任。而信任,恰恰是健康行业最贵的资产。
参考资料
免责声明:本文为行业观察与信息交流,不构成医疗建议、诊断或治疗方案,也不构成投资建议。文中涉及的疾病、用药、检查与营养方案,请遵医嘱;如有不适或急症,请及时就医。文中数据与观点来自公开信息,仅供参考。